

Tu SBOM Está Perdido la Mitad del Panorama. Bienvenido a la Era de los AI-BOMs.
Durante la última década, los SBOM,listas de materiales de software, han sido el estándar de oro para la seguridad del software empresarial. Tras una serie de ataques de cadena de suministro de alto perfil (SolarWinds es el ejemplo canónico), mantener un inventario completo de cada componente de software en tu entorno pasó de ser una "buena práctica" a una expectativa regulatoria en muchos sectores.
Ahora hay un nuevo término que los equipos de seguridad deben añadir a su vocabulario: AI-BOM. Y no es solo un cambio de nombre. Señala un cambio fundamental en lo que la seguridad empresarial realmente necesita rastrear.
La TI Sombría Creció
Recuerda 2015. El problema de la TI sombría era que los empleados usaban Dropbox en lugar del recurso compartido corporativo. TI lo bloqueaba en el proxy. Los empleados cambiaban a Google Drive. Gato y ratón, mayormente sin grandes riesgos.
La IA sombría opera en un nivel de amenaza completamente diferente. Cuando un empleado usa una herramienta de IA no autorizada hoy, no solo está almacenando un archivo en un lugar incorrecto, sino que potencialmente está alimentando datos de clientes, código fuente interno, proyecciones financieras o registros de RRHH a un modelo de terceros que no conoce. Los datos entran. Si permanecen allí, se usan para entrenamiento o terminan accesibles para otros, depende en gran medida de los términos de servicio que la mayoría de los empleados nunca leen.
Según reportes esta semana de The Register, las listas de materiales de IA están ganando mucha tracción entre los equipos de seguridad empresarial, y con razón. Un SBOM tradicional cubre paquetes de software y dependencias. Pero la pila de IA en una empresa típica no se parece en nada a un entorno de software tradicional.
Qué Debe Incluir Realmente un Inventario de IA
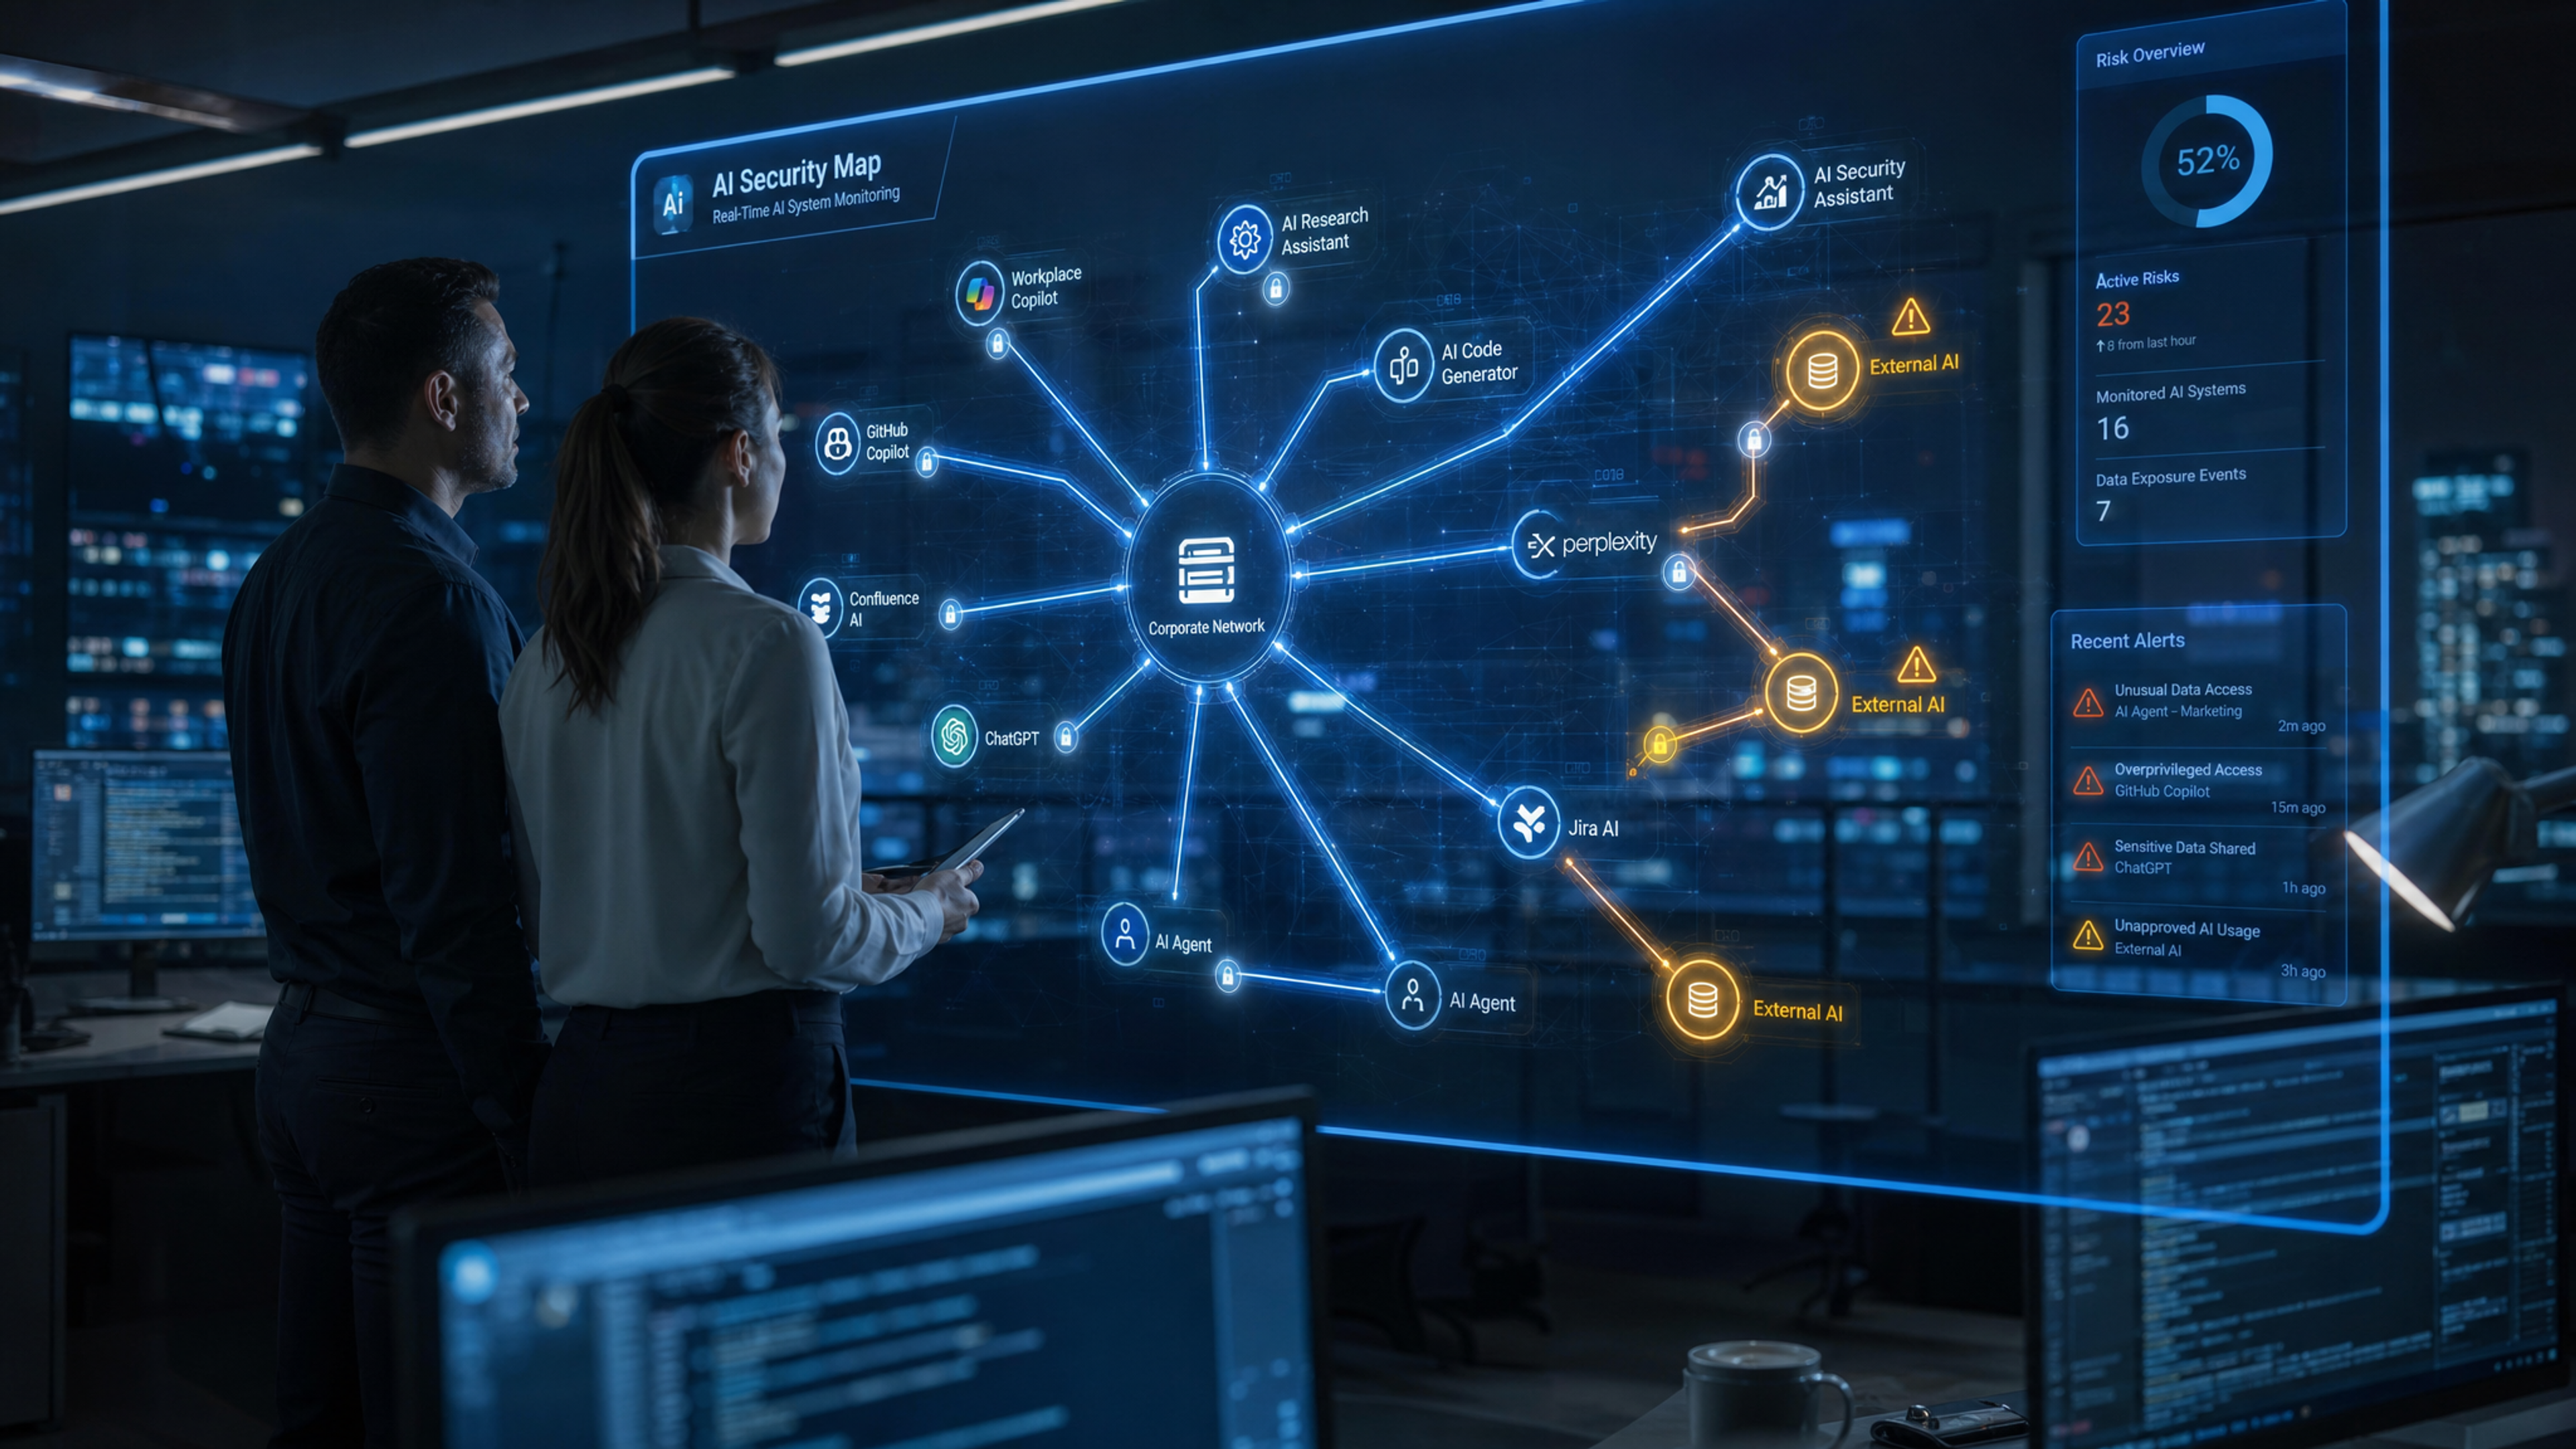
Aquí es donde surge la complejidad. Cuando los equipos de seguridad piensan en riesgos de IA, tienden a imaginar las herramientas obvias de consumo, ChatGPT, Copilot, Gemini. Las que aparecen en alertas de DLP. Pero la superficie real de IA en una empresa mediana en 2026 se parece más a esto:
- Docenas de aplicaciones SaaS con funciones de IA integradas, Notion IA, Salesforce Einstein, agentes de IA de Zendesk, herramientas de contenido de HubSpot, muchas habilitadas por defecto sin intervención de TI
- Herramientas para desarrolladores como Cursor, GitHub Copilot y agentes de codificación cada vez más autónomos con acceso de lectura/escritura a bases de código de producción
- Herramientas internas construidas directamente sobre APIs de modelos, las silenciosas que nadie anunció a seguridad porque "es solo un script interno"
- Servidores MCP que conectan agentes de IA a sistemas de producción en vivo con credenciales reales
- Flujos de trabajo agenticos que encadenan múltiples modelos, pasando contexto (y potencialmente datos sensibles) entre ellos
- Modelos ajustados o desplegados localmente que pueden haber sido entrenados con datos de la empresa
Un AI-BOM intenta capturar todo esto: los modelos, los conjuntos de datos, las bibliotecas SDK, las habilidades agenticas, las integraciones MCP, los prompts usados en inferencia y, crucialmente, cómo todos estos componentes interactúan entre sí y se conectan a los flujos de trabajo empresariales.
Esa última parte es lo que la mayoría de los equipos subestima. No es solo qué herramientas de IA existen. Es cómo están conectadas. Un agente de codificación IA con acceso de lectura a tu base de código y acceso de escritura a tu pipeline CI/CD tiene un perfil de riesgo fundamentalmente diferente a ChatGPT usado para redactar respuestas de correo.
"Si No Tienes Visibilidad, No Puedes Entender Qué Proteger"
Esa cita proviene de investigadores que trabajan en marcos AI-BOM esta semana, y es directa pero precisa. Es el mismo argumento que impulsó la adopción de SBOM tras Log4Shell a finales de 2021: las organizaciones no podían parchear lo que no podían encontrar. Los equipos pasaron semanas solo tratando de identificar qué sistemas usaban la biblioteca vulnerable.
El paralelismo con la IA es lo suficientemente cercano como para ser incómodo. Cuando se descubre una vulnerabilidad en un modelo de IA o marco de agentes, o cuando ocurre un incidente de exposición de datos, las organizaciones que más sufrirán son las que no tienen una imagen clara de qué está desplegado.
Y hay muchas de esas organizaciones ahora mismo. ServiceNow anunció esta semana una torre de control de IA que incluye interruptores de apagado para agentes, esencialmente disyuntores para cuando un flujo de trabajo de IA se descontrola. Las agencias de inteligencia de los Five Eyes (EE. UU., Reino Unido, Canadá, Australia, Nueva Zelanda) emitieron un aviso conjunto advirtiendo que los despliegues rápidos de IA agentica están creando riesgos de seguridad para los que las organizaciones no están preparadas.
Estas señales convergen. El despliegue de IA supera con creces a la gobernanza.
Por Qué Construir Este Inventario Es Más Difícil de Lo Que Parece
El desafío con los AI-BOM no es el concepto, sino la ejecución. Las herramientas de IA entran en la empresa por múltiples vectores simultáneamente, y cada vector requiere un enfoque de descubrimiento diferente.
Las herramientas oficialmente autorizadas son la categoría fácil. TI las aprobó, legal revisó el acuerdo de procesamiento de datos, seguridad dio el visto bueno. Estas deberían estar ya en tu inventario. A menudo no están bien documentadas, pero al menos alguien sabe que existen.
Las herramientas IA sombra son el problema más difícil. Llegan mediante extensiones de navegador instaladas en cuentas personales, funciones IA ocultas dentro de herramientas SaaS (a menudo activadas por defecto con una actualización) y acceso directo a API por desarrolladores que evitan la compra porque crear una clave API toma cinco minutos.
Las canalizaciones construidas por agentes son la categoría más difícil. Cuando un desarrollador usa un agente IA para crear una automatización interna que conecta con tu CRM o almacén de datos, ¿quién lo revisa? Probablemente el desarrollador no lo vio como "desplegar infraestructura IA". Solo quería terminar un ticket más rápido. Pero esa integración construida por agentes puede estar ahora en producción con credenciales, acceso a datos y llamadas a modelos externos que nadie mapeó, documentó o evaluó.
Este es el núcleo del problema AI-BOM: el inventario no solo debe incluir las herramientas que tu empresa compró. Debe incluir los resultados asistidos por IA que ahora se ejecutan en tu entorno.
Cómo es realmente una gobernanza madura de IA
La buena noticia es que están surgiendo marcos prácticos rápidamente. El enfoque toma mucho de la seguridad en la cadena de suministro: descubrimiento continuo en lugar de auditorías puntuales, clasificación de riesgos basada en acceso a datos y radio de impacto, y aplicación de políticas en la capa de integración.
Para la mayoría de las empresas, un punto de partida viable cubre tres capas:
Descubrimiento - Saber qué está en ejecución. Esto implica monitorizar el comportamiento de extensiones de navegador, llamadas API a proveedores IA conocidos, concesiones OAuth SaaS y tráfico de red a puntos finales de modelos. Esta capa detecta la mayoría de la actividad IA sombra, incluidas herramientas que no pasaron por ningún proceso de compra.
Clasificación - No todas las herramientas IA conllevan el mismo riesgo. Un corrector gramatical presenta un perfil de amenaza muy distinto a un agente de codificación con acceso a bases de datos de producción. La clasificación por niveles de riesgo permite a los equipos de seguridad enfocar la gobernanza donde está la exposición real, en lugar de tratar todas las herramientas IA como igualmente peligrosas (lo que conduce a parálisis o bloqueos totales, ninguno de los cuales funciona).
Monitoreo continuo - Las herramientas de IA cambian constantemente. Los modelos se actualizan, se añaden nuevas integraciones, los permisos varían con el tiempo a medida que los empleados agregan funciones. Un inventario estático que se compila una vez y se actualiza anualmente es casi inútil. El objetivo es tener una imagen viva de lo que hay en su entorno, actualizada continuamente.
La trayectoria está clara
La gobernanza de TI en la sombra tardó aproximadamente una década en madurar tras el inicio de la era cloud. Las organizaciones pasaron de bloquear de forma reactiva a "entender, evaluar y luego aprobar"; ese cambio las hizo simultáneamente más productivas y seguras.
La gobernanza de IA sigue la misma curva, comprimida en un plazo mucho más corto. Las organizaciones que construyan la capa de visibilidad ahora, antes de necesitarla, estarán en una posición fundamentalmente mejor que las que intenten reconstruir su exposición a IA después de que algo salga mal.
Un AI-BOM no es la meta final. Es la base. No puedes gobernar lo que no puedes ver, y ahora mismo, la mayoría de las empresas están parcialmente ciegas a alguna parte de su pila de IA.
Ese es el problema que vale la pena resolver primero.
---
Aona ofrece a los equipos de seguridad visibilidad continua de todo el uso de herramientas de IA, tanto autorizadas como en la sombra, con clasificación automática de riesgos y aplicación de políticas. [Reserva una demo](/book-demo) para ver cómo funciona en tu entorno.
