
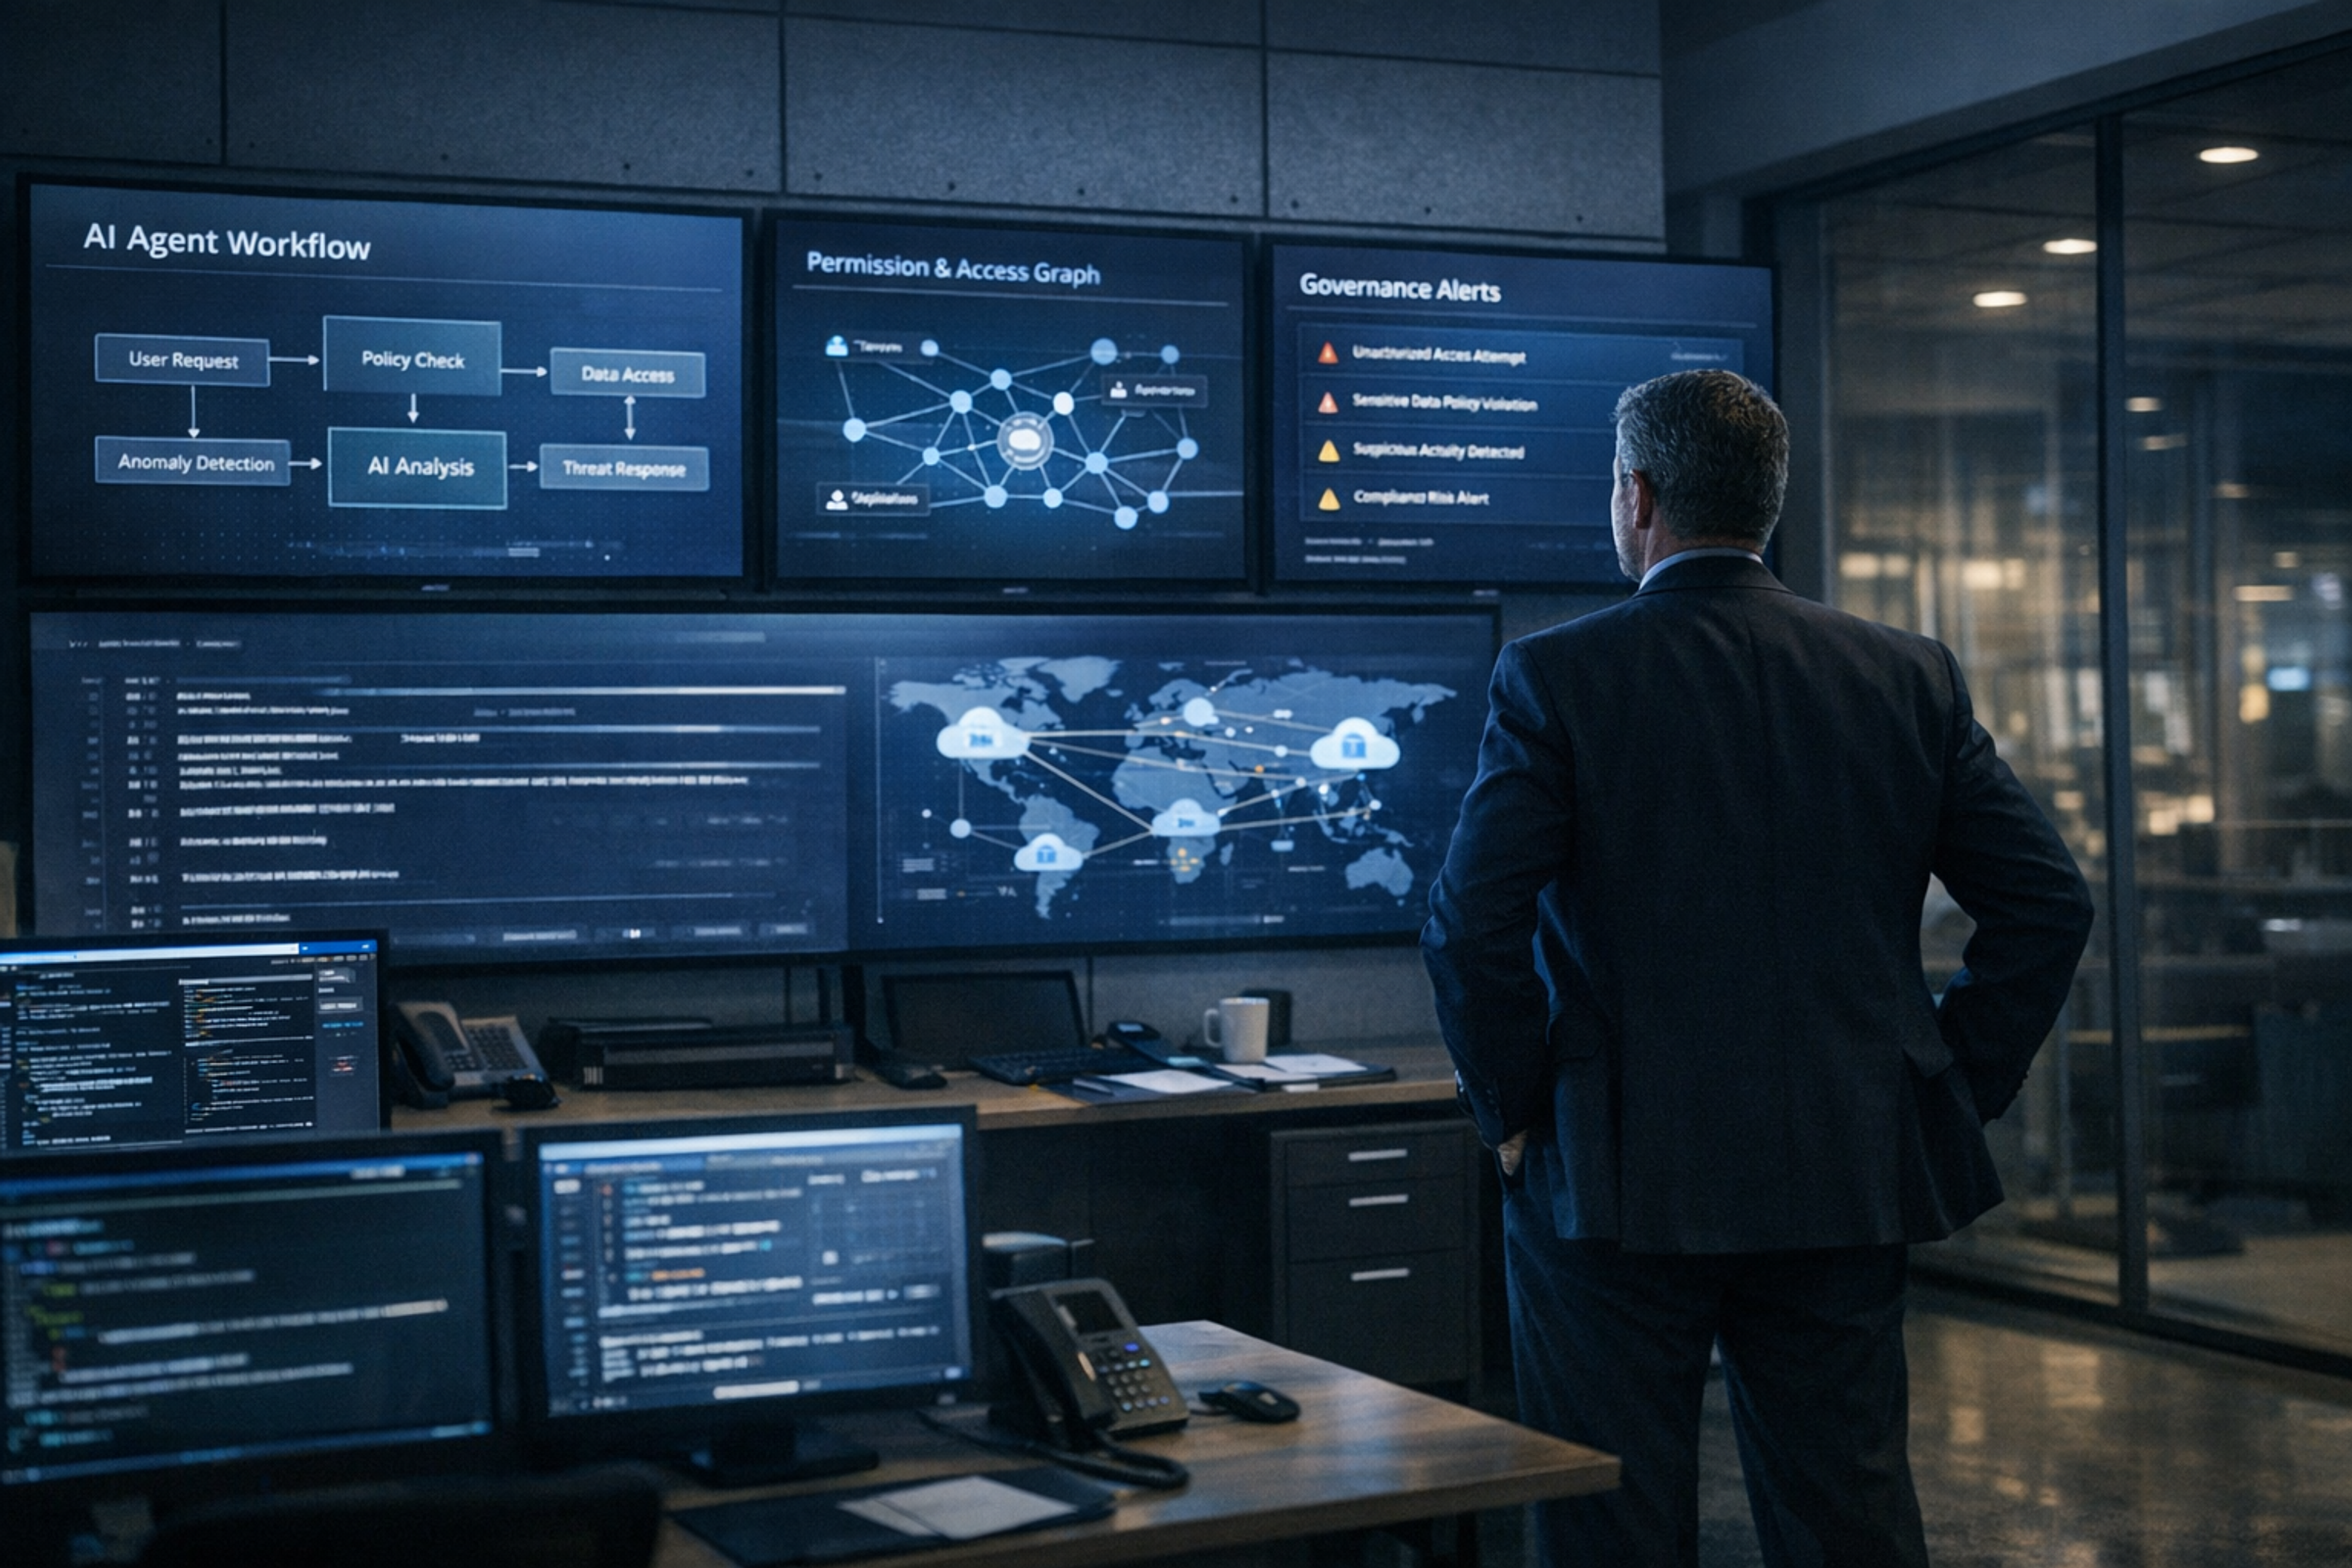

Tu despliegue de IA probablemente parezca saludable en la presentación para la junta.
Unos pocos copilotos aprobados. Un puñado de asistentes internos. Quizá un bot para atención al cliente. Quizá un agente de flujo de trabajo dentro del equipo de operaciones. Todo parece contenido.
Normalmente no es así.
Lo que realmente ocurre en la mayoría de las empresas es más caótico: los equipos crean agentes más rápido de lo que TI puede inventariarlos, se pide a seguridad que apruebe comportamientos que no puede observar completamente, y la gobernanza sigue gestionándose como un flujo documental de la era pre-agentes.
Ese es el verdadero riesgo de la IA empresarial a mediados de 2026.
No porque un empleado haya pedido a ChatGPT que resuma un PDF.
El verdadero riesgo es que tu empresa está construyendo silenciosamente una capa distribuida de sistemas semi-autónomos, cada uno con sus propios prompts, herramientas, vías de acceso, memoria y modos de fallo, mientras tu modelo de control sigue asumiendo que siempre hay un humano supervisando.
La brecha de control ya es medible
IBM puso cifras a lo que muchos equipos de seguridad y gobernanza ya sienten a diario.
En su estudio de junio de 2026 con 2.000 ejecutivos tecnológicos, dos tercios dijeron que son responsables de sistemas de IA que no controlan completamente. El 70 % afirmó que la empresa despliega tecnología más rápido de lo que TI puede rastrear. Solo el 11 % dijo estar totalmente preparado para la escala de despliegue de agentes de IA esperada en el próximo año.
Eso no es una pequeña brecha de madurez. Es una brecha de control.
El mismo estudio encontró que las organizaciones experimentaron un promedio de 54 incidentes con agentes de IA el año pasado que requirieron corrección humana. El 17 % de esos incidentes fueron de alta gravedad y necesitaron más de cuatro horas para contenerse. Entre esos incidentes graves, el 37 % implicó exposición de datos o brechas de seguridad y el 33 % causó fallos en cascada en sistemas.
Eso debería cambiar la forma en que juntas y ejecutivos hablan del riesgo de IA.
Ya hemos superado la etapa en la que la pregunta principal era: «¿Deberíamos permitir la IA?»
La mejor pregunta es: «¿Cuántos sistemas ya actúan con suficiente autonomía como para crear consecuencias operativas, de seguridad o cumplimiento antes siquiera de que nos demos cuenta?»
Por qué la gobernanza basada en políticas está fallando
Muchos modelos de gobernanza de IA empresarial siguen un patrón conocido:
- aprobar una herramienta
- publicar una política
- definir algunas reglas de uso aceptable
- pedir a los equipos de negocio que se comporten
- revisar incidentes a posteriori
Ese enfoque ya era débil para la IA sombra. Es aún más débil para los agentes.
Los agentes no solo generan texto. Llaman a herramientas. Tocan sistemas. Recuperan contexto. Encadenan decisiones. Disparan acciones en otras plataformas. En el momento en que permites eso, la gobernanza deja de ser un problema de políticas y se convierte en un problema de control en tiempo real.
Por eso el antiguo modelo de gobernanza sigue dando una falsa confianza a los líderes. Un equipo puede estar totalmente conforme en papel y aun así crear un sistema de alto riesgo en producción simplemente conectando un agente a la fuente de datos equivocada, dándole demasiada libertad para actuar o no supervisando cómo se comporta cuando los prompts y casos límite reales se acumulan.
Lo peligroso es que muchas de estas fallas no parecen dramáticas al principio.
Parecen una recomendación confiada pero errónea. Parecen una acción innecesaria tomada a velocidad máquina. Parecen un paso de recuperación que sacó el documento equivocado. Parecen un flujo de trabajo que tocó datos sensibles porque nadie mapeó bien la dependencia.
Cuando el incidente se hace visible, la causa raíz suele estar en múltiples capas: comportamiento del modelo, diseño del prompt, permisos de herramientas, lógica de negocio y exposición de datos.
Por eso las políticas genéricas de IA se sienten cada vez más desconectadas del riesgo real empresarial.
NIST acaba de hacer el problema más difícil de ignorar
En junio, NIST publicó un argumento matemático para abandonar el modelo de seguridad de IA de una sola vez.
La versión directa: no existe un conjunto finito de barreras que sea universalmente robusto contra prompts adversarios adaptativos.
Esto importa porque muchas empresas aún tratan la seguridad de IA como un ejercicio de endurecimiento puntual. Prueban las reglas de prompt, añaden filtros, documentan controles y siguen adelante.
NIST está diciendo efectivamente que esta mentalidad es estructuralmente errónea.
Si ningún conjunto fijo de reglas resistirá para siempre, la gobernanza de IA no puede ser solo revisión estática más aprobación periódica. Debe ser monitoreo continuo, pruebas continuas y corrección continua.
Esto es especialmente cierto para los agentes, porque operan a lo largo del tiempo. No viven en una sola ventana de prompt. Evolucionan mediante contexto, uso de herramientas, integraciones y decisiones acumulativas. Un control que parecía adecuado en revisión puede fallar cuando el sistema empieza a interactuar con la realidad caótica de producción.
Aquí es donde muchas empresas están expuestas hoy. Intentan gobernar sistemas dinámicos con procesos estáticos.
Lo que hacen diferente los equipos maduros
Lo interesante de los datos de IBM no es solo la advertencia. Es el contraste.
Las organizaciones que integran el control directamente en sus sistemas de IA reportan un 25 % menos de incidentes. IBM también encontró que las organizaciones con control por diseño despliegan 16 veces más agentes de IA que las que dependen de gobernanza manual.
Esa es la parte que muchos ejecutivos no ven.
La gobernanza no es el impuesto que pagas para frenar la IA. Una buena gobernanza es lo que te permite escalar sin perder el rumbo.
En la práctica, los equipos maduros avanzan hacia un modelo operativo diferente:
1. Inventarían comportamientos, no solo proveedores
Saber que alguien compró una herramienta de IA no es suficiente. Necesitas visibilidad de qué agentes existen, a qué sistemas se conectan, qué datos tocan, qué acciones pueden realizar y quién los controla.
2. Tratan los permisos de agentes como una superficie de seguridad viva
Un agente con acceso amplio a herramientas no es solo un activo de productividad. Es un operador no humano dentro de tu entorno. Eso significa privilegios mínimos, acciones limitadas, límites de aprobación y auditabilidad tan importantes como para los administradores humanos.
3. Monitorizan el tiempo de ejecución, no solo la configuración
La verdadera pregunta no es si el agente pasó la revisión en la semana uno. La verdadera pregunta es qué está haciendo en la semana doce, después de la deriva del prompt, cambios en integraciones, nuevas fuentes de datos y solicitudes urgentes de negocio que han remodelado el sistema.
4. Unifican gobernanza y seguridad
Esta división es uno de los mayores problemas estructurales que vemos. Los equipos de gobernanza suelen encargarse de políticas, riesgos y cumplimiento. Los de seguridad, de controles técnicos y respuesta a incidentes. Los agentes atraviesan ambos ámbitos. Si esas funciones siguen separadas, tus puntos ciegos se multiplican rápido.
El próximo incidente de IA empresarial probablemente no parecerá «IA»
Esta es otra razón por la que los líderes subestiman el problema.
El próximo incidente serio puede registrarse como un evento de exposición de datos, un fallo de cumplimiento, una caída de flujo de trabajo, un problema de calidad de modelo o un error en una integración de terceros. La IA puede aparecer solo en el análisis posterior como una capa contributiva.
Pero si un agente hizo una recuperación errónea, ejecutó un paso incorrecto, expuso un registro equivocado o aceleró un flujo de trabajo inapropiado, entonces la IA no fue incidental. Estuvo involucrada operativamente.
Por eso la visibilidad es tan importante.
No puedes gobernar lo que no ves, y no puedes asegurar lo que no sabes que está actuando dentro de tu entorno.
El paso práctico ahora
Si estuviera asesorando a un CIO, CISO o responsable de riesgos ahora mismo, no empezaría con otra reescritura de políticas.
Empezaría con tres preguntas incómodas:
- ¿Cuántos agentes de IA, asistentes y flujos de trabajo integrados ya operan en la empresa?
- ¿Cuáles de ellos pueden acceder a datos sensibles o disparar acciones posteriores?
- ¿Cuáles están siendo monitorizados continuamente por su comportamiento, no solo aprobados en papel?
A la mayoría de las organizaciones no les gustan las respuestas.
Esa es la apertura.
Los ganadores en IA empresarial no serán las empresas que simplemente desplieguen más agentes. Serán las que construyan una capa real de control antes de que la escala se convierta en caos.
Aona existe para este problema: descubrir qué IA se está ejecutando realmente en tu entorno, ver dónde está el riesgo y poner controles de gobernanza y seguridad sobre el uso real en lugar de esperar que solo la política sea suficiente.
Porque a estas alturas, la pregunta sobre IA ya no es si tu empresa ha adoptado agentes.
Es si tus controles han alcanzado ese nivel.
