
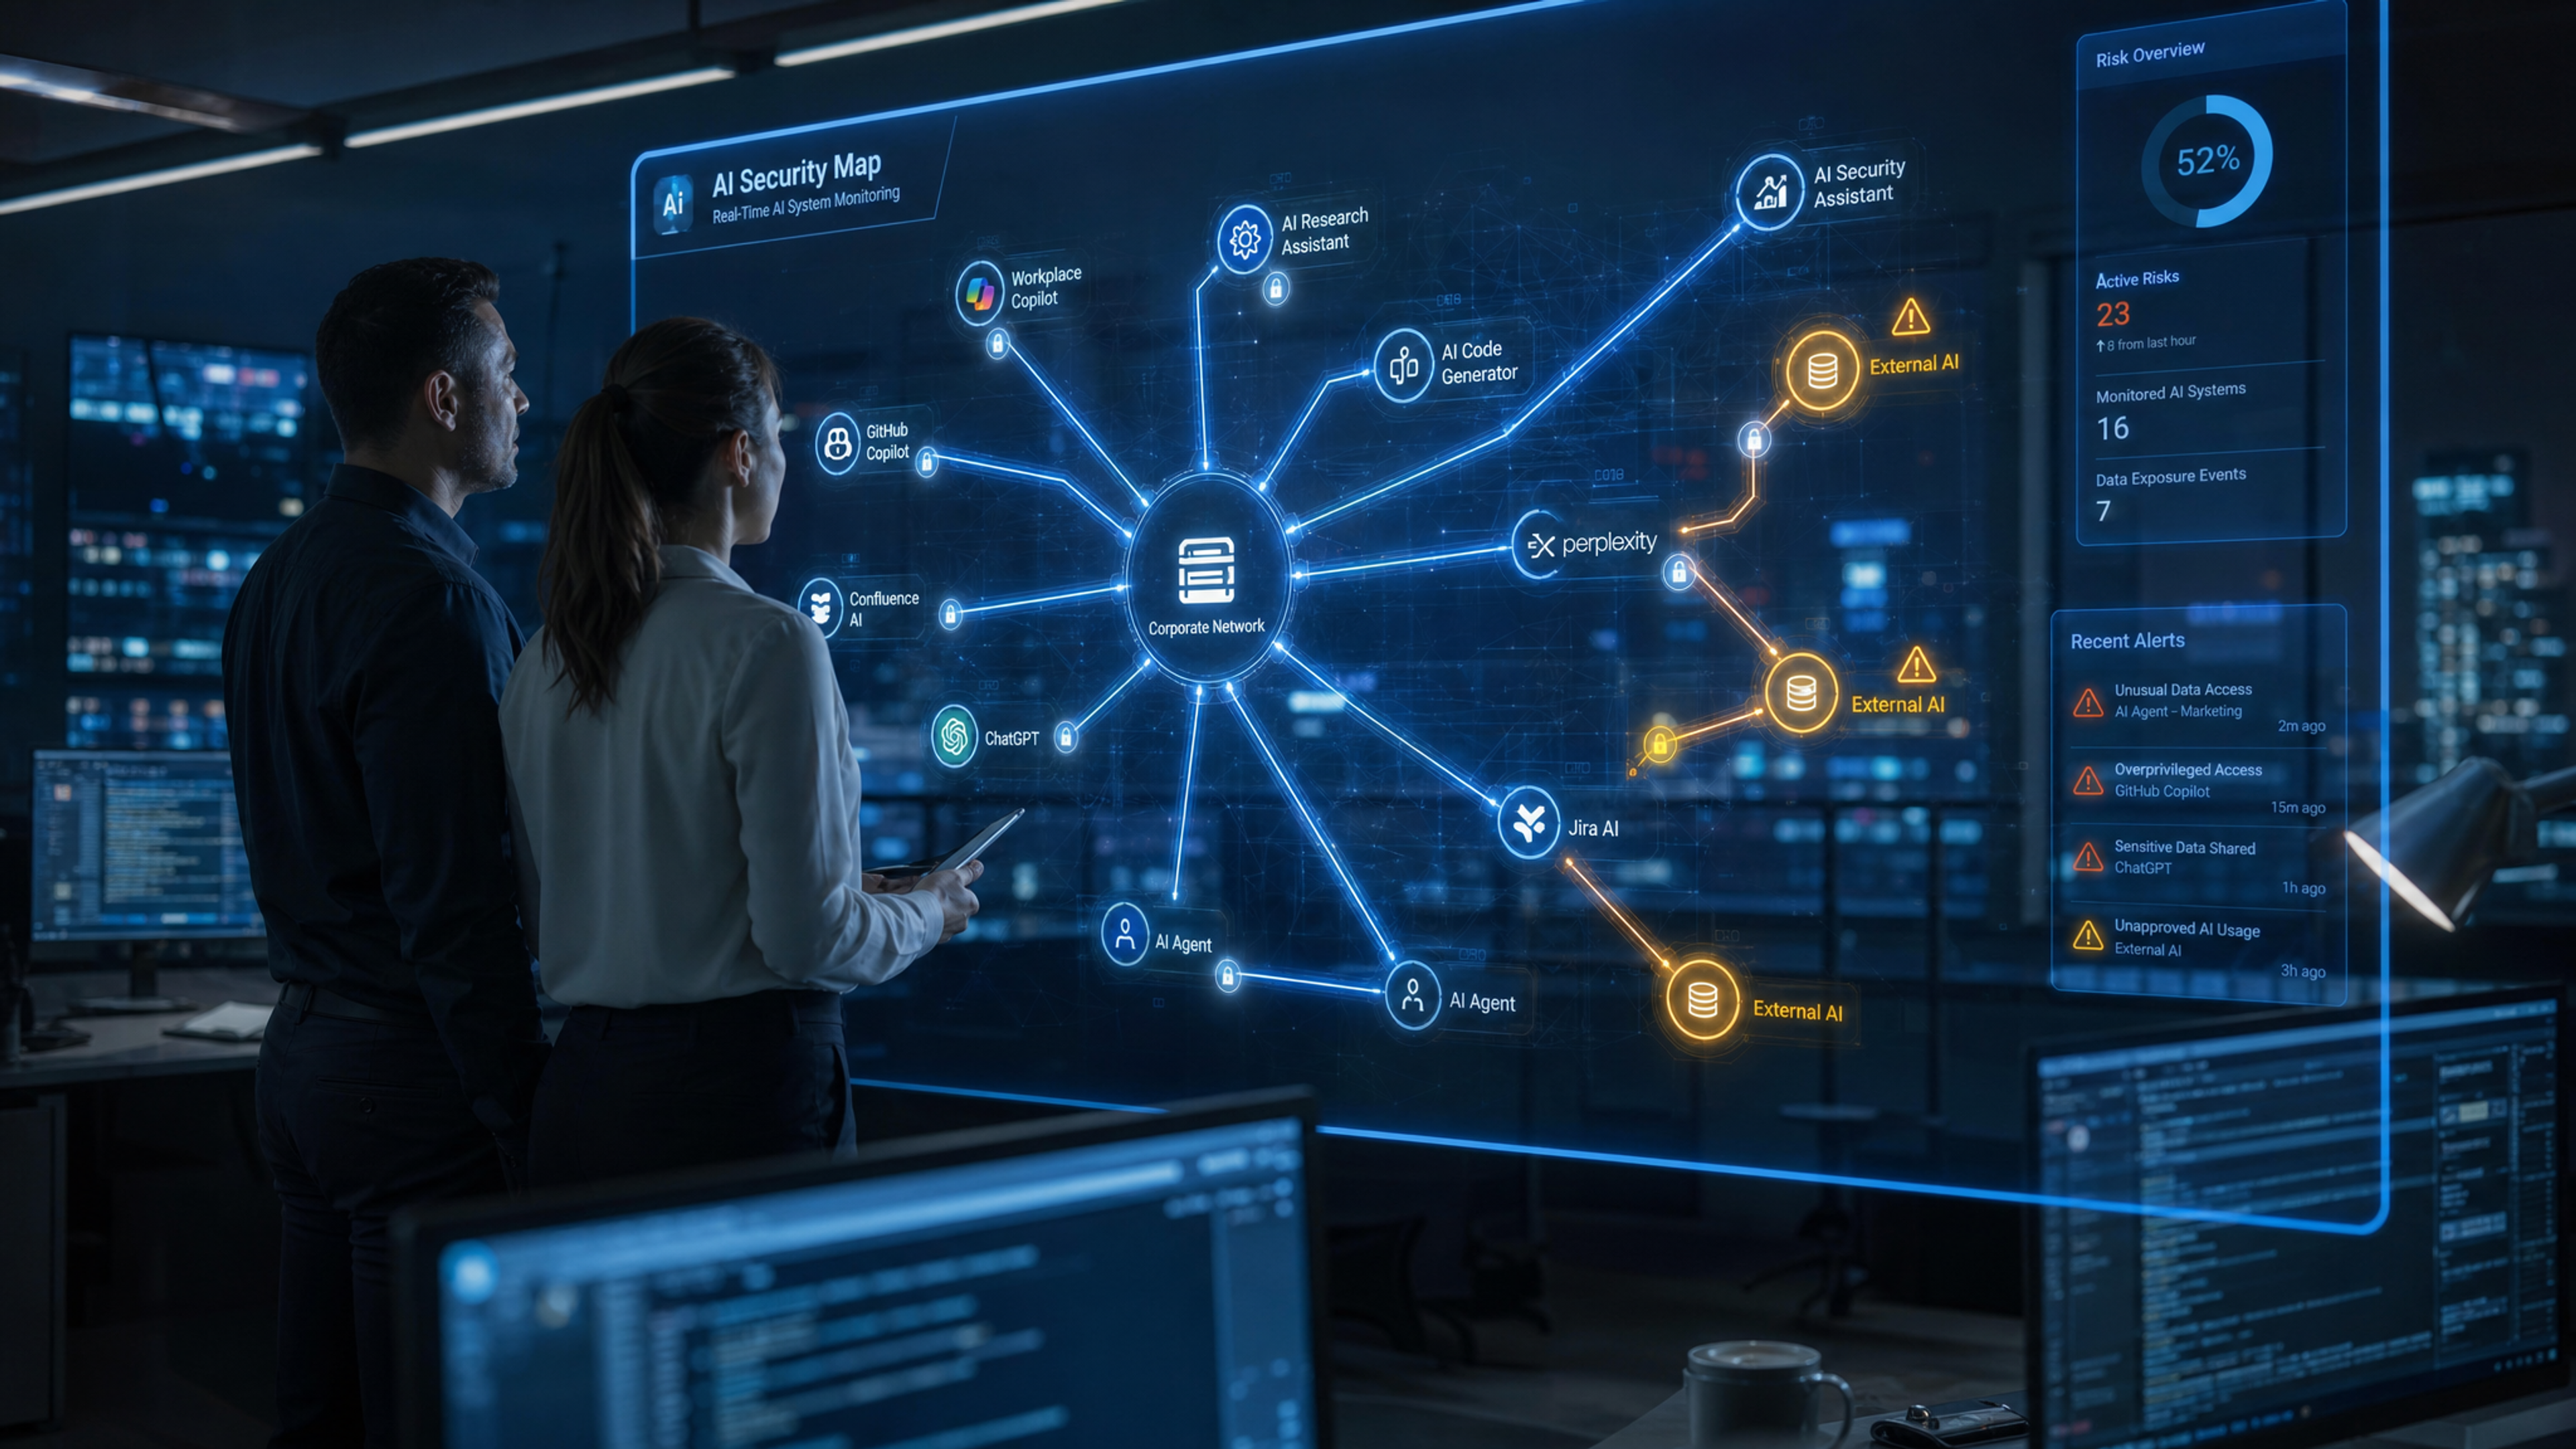

Ihr SBOM zeigt nur die halbe Wahrheit. Willkommen im Zeitalter der KI-BOMs.
Seit einem Jahrzehnt sind SBOMs - Software-Stücklisten - der Goldstandard für Unternehmenssoftware-Sicherheit. Nach einer Reihe hochkarätiger Lieferkettenangriffe (SolarWinds als klassisches Beispiel) wurde die umfassende Inventarisierung jeder Softwarekomponente in Ihrer Umgebung von "guter Praxis" zur regulatorischen Erwartung in vielen Branchen.
Jetzt gibt es einen neuen Begriff, den Sicherheitsteams in ihren Wortschatz aufnehmen müssen: KI-BOM. Und es ist nicht nur ein Rebranding. Es signalisiert einen grundlegenden Wandel dessen, was Unternehmenssicherheit tatsächlich verfolgen muss.
Shadow-IT ist erwachsen geworden
Denken Sie zurück an 2015. Das Shadow-IT-Problem waren Mitarbeiter, die Dropbox statt des Unternehmens-Dateifreigabesystems nutzten. Die IT blockierte es am Proxy. Die Mitarbeiter wechselten zu Google Drive. Katz-und-Maus-Spiel, meist mit geringem Risiko.
Shadow-KI operiert auf einem ganz anderen Bedrohungsniveau. Wenn ein Mitarbeiter heute ein nicht genehmigtes KI-Tool nutzt, speichert er nicht nur eine Datei am falschen Ort - er gibt potenziell Kundendaten, internen Quellcode, Finanzprognosen oder HR-Daten an ein Drittanbieter-Modell weiter, von dem er nichts weiß. Die Daten werden eingespeist. Ob sie dort bleiben, für Trainingszwecke genutzt werden oder anderen zugänglich gemacht werden, wird weitgehend durch Nutzungsbedingungen bestimmt, die die meisten Mitarbeiter nie lesen.
Laut Berichten dieser Woche von The Register gewinnen KI-Stücklisten (KI-BOMs) bei Unternehmenssicherheitsteams stark an Bedeutung - und das aus gutem Grund. Eine traditionelle SBOM umfasst Softwarepakete und Abhängigkeiten. Der KI-Stack in einem typischen Unternehmen sieht 2026 jedoch ganz anders aus.
Was tatsächlich in ein KI-Inventar gehört
Hier zeigt sich die Komplexität. Wenn Sicherheitsteams an KI-Risiken denken, stellen sie sich meist die offensichtlichen Consumer-Tools vor - ChatGPT, Copilot, Gemini. Die, die in DLP-Warnungen auftauchen. Aber die tatsächliche KI-Angriffsfläche in einem mittelständischen Unternehmen 2026 sieht eher so aus:
- Dutzende SaaS-Anwendungen mit eingebetteten KI-Funktionen - Notion AI, Salesforce Einstein, Zendesk KI-Agenten, HubSpots Content-Tools - viele standardmäßig aktiviert ohne IT-Beteiligung
- Entwicklertools wie Cursor, GitHub Copilot und zunehmend autonome Coding-Agenten mit Lese-/Schreibzugriff auf Produktionscodebasen
- Interne Tools, die direkt auf Modell-APIs basieren - die stillen, die niemand der Sicherheit gemeldet hat, weil "es nur ein internes Skript ist"
- MCP-Server, die KI-Agenten mit Live-Produktionssystemen und echten Zugangsdaten verbinden
- Agentenbasierte Workflows, die mehrere Modelle verketten und Kontext (und potenziell sensible Daten) zwischen ihnen weitergeben
- Feinabgestimmte oder lokal eingesetzte Modelle, die möglicherweise mit Firmendaten trainiert wurden
Eine KI-BOM versucht, all dies zu erfassen: die Modelle, Datensätze, SDK-Bibliotheken, agentenbasierten Fähigkeiten, MCP-Integrationen, die bei der Inferenz verwendeten Prompts und vor allem - wie all diese Komponenten miteinander interagieren und sich mit Geschäfts-Workflows verbinden.
Dieser letzte Punkt wird von den meisten Teams unterschätzt. Es geht nicht nur darum, welche KI-Tools existieren. Es geht darum, wie sie miteinander verbunden sind. Ein KI-Coding-Agent mit Lesezugriff auf Ihren Code und Schreibzugriff auf Ihre CI/CD-Pipeline hat ein grundlegend anderes Risikoprofil als ChatGPT, das zum Entwurf von E-Mail-Antworten genutzt wird.
"Wenn Sie keine Sichtbarkeit haben, können Sie nicht verstehen, was Sie schützen müssen"
Dieses Zitat stammt von Forschern, die diese Woche an KI-BOM-Frameworks arbeiten. Es ist klar und zutreffend. Es ist dasselbe Argument, das die SBOM-Einführung nach Log4Shell Ende 2021 vorantrieb: Organisationen konnten nicht patchen, was sie nicht finden konnten. Teams verbrachten Wochen damit, herauszufinden, welche ihrer Systeme die verwundbare Bibliothek nutzten.
Die Parallele zur KI ist so eng, dass sie unangenehm wird. Wenn eine Schwachstelle in einem KI-Modell oder Agenten-Framework entdeckt wird oder ein Datenleck auftritt, sind die Organisationen, die am meisten Schwierigkeiten haben, jene, die keinen klaren Überblick darüber haben, was eingesetzt wird.
Und davon gibt es derzeit viele Organisationen. ServiceNow kündigte diese Woche einen KI-Kontrollturm an, der Agenten-Not-Aus-Schalter enthält - im Grunde Leistungsschalter für den Fall, dass ein KI-Workflow außer Kontrolle gerät. Die Five Eyes Geheimdienste (USA, UK, Kanada, Australien, Neuseeland) veröffentlichten eine gemeinsame Warnung, dass die schnelle Einführung agentischer KI Sicherheitsrisiken schafft, auf die Organisationen nicht vorbereitet sind.
Diese Signale nähern sich an. Die Einführung von KI übersteigt die Governance deutlich.
Warum der Aufbau dieses Inventars schwieriger ist als gedacht
Die Herausforderung bei KI-Stücklisten (AI-BOMs) liegt nicht im Konzept, sondern in der Umsetzung. KI-Tools gelangen über mehrere Kanäle gleichzeitig ins Unternehmen, und jeder Kanal erfordert einen anderen Entdeckungsansatz.
Offiziell genehmigte Tools sind die einfache Kategorie. Die IT hat sie genehmigt, die Rechtsabteilung hat die Datenverarbeitungsvereinbarung geprüft, die Sicherheit hat zugestimmt. Diese sollten bereits in Ihrem Inventar sein. Oft sind sie nicht besonders gut dokumentiert, aber zumindest weiß jemand, dass sie existieren.
Schatten-KI-Tools sind das schwierigere Problem. Diese kommen über Browser-Erweiterungen auf persönlichen Accounts, KI-Funktionen, die in SaaS-Tools versteckt sind (oft standardmäßig mit einem Produktupdate aktiviert), und direkten API-Zugang von Entwicklern, die die Beschaffung komplett umgehen, weil das Erstellen eines API-Schlüssels nur fünf Minuten dauert.
Agenten-erstellte Pipelines sind die schwierigste Kategorie. Wenn ein Entwickler einen KI-Coding-Agenten nutzt, um eine interne Automatisierung zu bauen, die mit Ihrem CRM oder Data Warehouse verbunden ist, wer überprüft das? Der Entwickler hat das kaum als „Bereitstellung von KI-Infrastruktur“ gesehen. Er wollte nur ein Ticket schneller abschließen. Doch diese agenten-erstellte Integration läuft jetzt möglicherweise produktiv mit Zugangsdaten, Datenzugriff und externen Modellaufrufen, die niemand kartiert, dokumentiert oder bewertet hat.
Das ist der Kern des AI-BOM-Problems: Das Inventar muss nicht nur die Tools enthalten, die Ihr Unternehmen gekauft hat. Es muss auch KI-unterstützte Outputs umfassen, die jetzt in Ihrer Umgebung laufen.
Wie reife KI-Governance tatsächlich aussieht
Die gute Nachricht ist, dass praktische Frameworks schnell entstehen. Der Ansatz lehnt sich stark an die Denkweise der Lieferkettensicherheit an: kontinuierliche Entdeckung statt punktueller Audits, Risikoklassifizierung basierend auf Datenzugriff und Ausbreitungsradius sowie Richtliniendurchsetzung auf der Integrationsebene.
Für die meisten Unternehmen umfasst ein praktikabler Startpunkt drei Ebenen:
Entdeckung - Wissen, was läuft. Das bedeutet, das Verhalten von Browser-Erweiterungen, API-Aufrufe zu bekannten KI-Anbietern, SaaS-OAuth-Berechtigungen und Netzwerkverkehr zu Modellendpunkten zu überwachen. Diese Ebene erfasst den Großteil der Schatten-KI-Aktivitäten, einschließlich Tools, die keinen Beschaffungsprozess durchlaufen haben.
Klassifizierung - Nicht alle KI-Tools bergen das gleiche Risiko. Ein Grammatikprüfer stellt ein ganz anderes Bedrohungsprofil dar als ein Coding-Agent mit Zugriff auf Produktionsdatenbanken. Die Risikoeinstufung ermöglicht es Sicherheitsteams, Governance-Anstrengungen dort zu konzentrieren, wo die tatsächliche Gefährdung liegt, anstatt jedes KI-Tool als gleich gefährlich zu behandeln (was entweder zu Lähmung oder pauschalem Blockieren führt - beides funktioniert nicht).
Kontinuierliche Überwachung - KI-Tools ändern sich ständig. Modelle werden aktualisiert, neue Integrationen hinzugefügt, Berechtigungen verändern sich im Laufe der Zeit, wenn Mitarbeiter Funktionen hinzufügen. Ein statisches Inventar, das Sie einmal erstellen und jährlich aktualisieren, ist nahezu nutzlos. Das Ziel ist ein lebendiges Bild dessen, was sich in Ihrer Umgebung befindet, das kontinuierlich aktualisiert wird.
Die Entwicklung ist klar
Die Governance von Schatten-IT brauchte etwa ein Jahrzehnt, um nach Beginn der Cloud-Ära zu reifen. Organisationen gingen vom reflexartigen Blockieren zu „verstehen, bewerten, dann genehmigen“ über - und dieser Wandel machte sie gleichzeitig produktiver und sicherer.
KI-Governance befindet sich auf demselben Pfad, jedoch in einem viel kürzeren Zeitraum. Die Organisationen, die jetzt die Sichtbarkeitsschicht aufbauen - bevor sie sie brauchen - werden grundsätzlich besser dastehen als jene, die nach einem Vorfall ihre KI-Exposition rekonstruieren müssen.
Eine KI-Stückliste ist nicht das Ziel, sondern die Grundlage. Sie können nicht steuern, was Sie nicht sehen, und derzeit sind die meisten Unternehmen in Teilen ihres KI-Stacks teilweise blind.
Das ist das Problem, das zuerst gelöst werden muss.
---
Aona bietet Sicherheitsteams kontinuierliche Sichtbarkeit über alle KI-Tool-Nutzungen - genehmigt und Schatten - mit automatischer Risikoeinstufung und Richtliniendurchsetzung. [Demo buchen](/book-demo), um zu sehen, wie es in Ihrer Umgebung funktioniert.
